BYOK 是什么?自带 API Key 安不安全(what is BYOK AI tools safe)
BYOK 是什么?自带 API Key 安不安全
长尾词:what is BYOK AI tools safe · is it safe to put API key in AI app · use own API key instead of subscription credits
搜 "what is BYOK AI tools safe" 的人,多半卡在同一处:把 key 填进一个不认识的 AI 工具,key 会不会被吞、账单会不会一夜跑掉。另一批人搜 "use own API key instead of subscription credits",想知道放弃包月额度换来了什么。真正的问题"is it safe to put API key in AI app",答案取决于那个工具。
一、BYOK 是什么:替代了什么,没替代什么
BYOK = Bring Your Own Key。机制很直白:工具不提供模型,也不替你垫推理费。你填自己的服务商 key,工具拿它直接向服务商发请求。
它替代的是"平台代持 key + 平台发额度"的模式。订阅制工具把额度包在账户里,平台拿凭据去调模型,模型方看到的客户是平台。BYOK 之后凭据回到你手上,账单直接开在服务商那边。
它没替代的部分:key 依然要发给服务商。服务商必须看到它才能替你调用模型,必然记录用它发起的调用。BYOK 改变的是"谁持有凭据、谁收钱",不是"谁看得见 key"。说 BYOK 就等于没人知道你 key 的讲法,是错的。
"用自带 key 代替订阅额度"换来的是按量计费、模型范围不被套餐锁死、一笔能自己设上限的账;失去的是平台兜底。BYOK 之后你扩展的信任对象是你选的那家服务商。
二、你的 key 存在哪
PolyCreator 是桌面端应用,key 存在你自己的机器上。
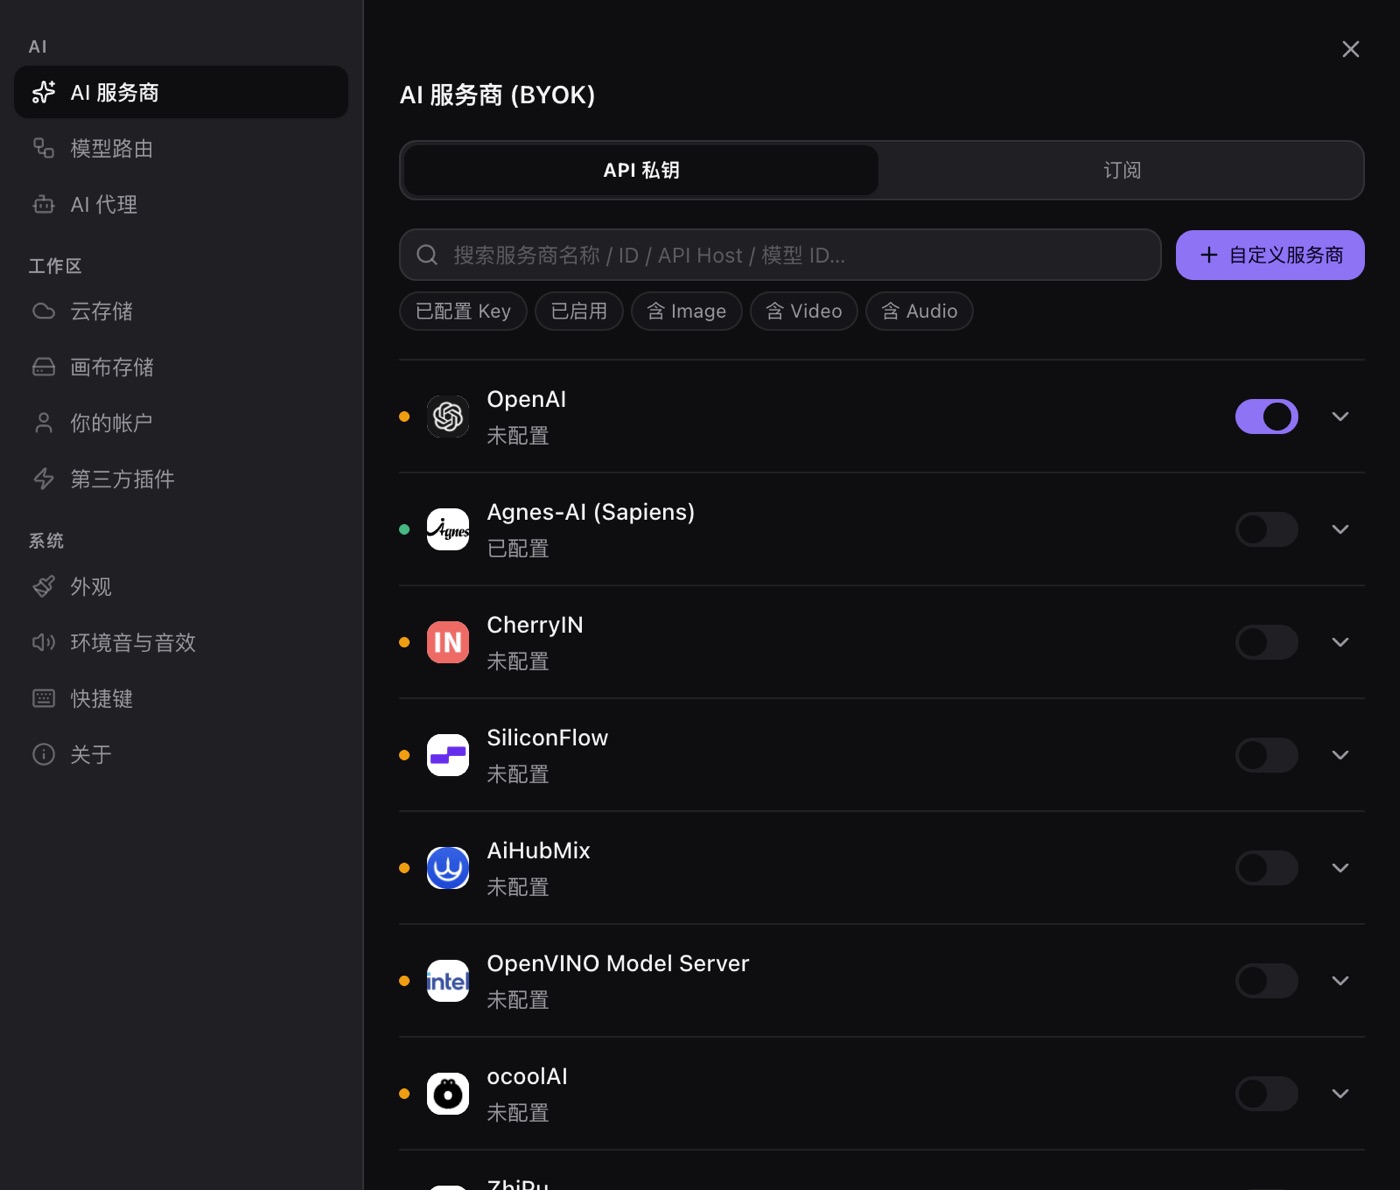
- key 由 Electron 的 safeStorage 加密后落盘,密文交给操作系统钥匙串保管(macOS 钥匙串、Windows DPAPI、Linux libsecret),磁盘上不留明文。
- 密钥只在真正发请求的那一刻由主进程解密取出。渲染进程拿不到明文:设置页只读到一个"已配置 / 未配置"的状态位,存好的 key 不会回显到界面上。
- 应用不代理、不转发你的 key 到任何 PolyCreator 服务器,服务端也不存一份。polycreator.si 那边管账号、插件市场和下载更新,不接触你的服务商 key。
- **key 会被发给你配置的那家服务商。**这是 API 调用的固有事实,服务商也看得见你用它发出的每一次请求。
所以风险面在"你的机器 + 你选的服务商",不在 PolyCreator 的服务器。
钥匙串防住的是"有人捡到磁盘上那个文件就能直接用你的 key"。它不防已经能以你的身份运行代码的人,不防站在你身后的人,也不防你自己装进来的程序。文本任务还可以指向本机的 Ollama 或 LM Studio,不需要 key,请求不出网。
三、诚实的风险清单
| 风险 | 是否真实存在 | 缓解办法 |
|---|---|---|
| 工具厂商私吞 key、转发到自家服务器 | 在 PolyCreator 上不存在:key 只发给你配的服务商 | 换工具时查它是否代理流量、看存储说明 |
| 机器上的恶意软件 / 键盘记录器 | 真实存在,属环境问题 | 最小权限的 key、系统级防护、异常即吊销 |
| 恶意插件读到 key | 真实存在,取决于你装了什么 | 只装可信来源、看声明权限、优先安全层级、卸载即清密钥 |
| 屏幕共享 / 录屏时泄露 | 真实存在,但只发生在你敲 key 的那几秒 | 存好的 key 不会显示在界面上;填之前先关共享 |
| 循环生成把账单跑飞 | 真实存在 | 消费上限、任务分级、跑前先估量 |
| key 贴进共享文档、聊天记录、截图 | 真实存在 | 贴之前清掉旧记录并提醒对方删除 |
插件那条要说细:安全层级的插件能力被结构性削减,拿不到文件系统、命令执行、第三方服务商注册和云存储接口;带主进程入口的受信插件拥有和你本人同等的本机权限。
第一行在 PolyCreator 上不成立,但这不等于"BYOK 天然安全"。审查清单在第五节。
**上面六条没有一条是应用问题。**前两条是环境问题,第三条是选择问题,后三条是习惯。
四、账单控制
- **在服务商后台设消费上限。**这是唯一能在你失控之前拦住钱的手段,多数服务商支持按月或按天限额。
- **按项目分 key。**出事能定位,也能单独吊销其中一把。
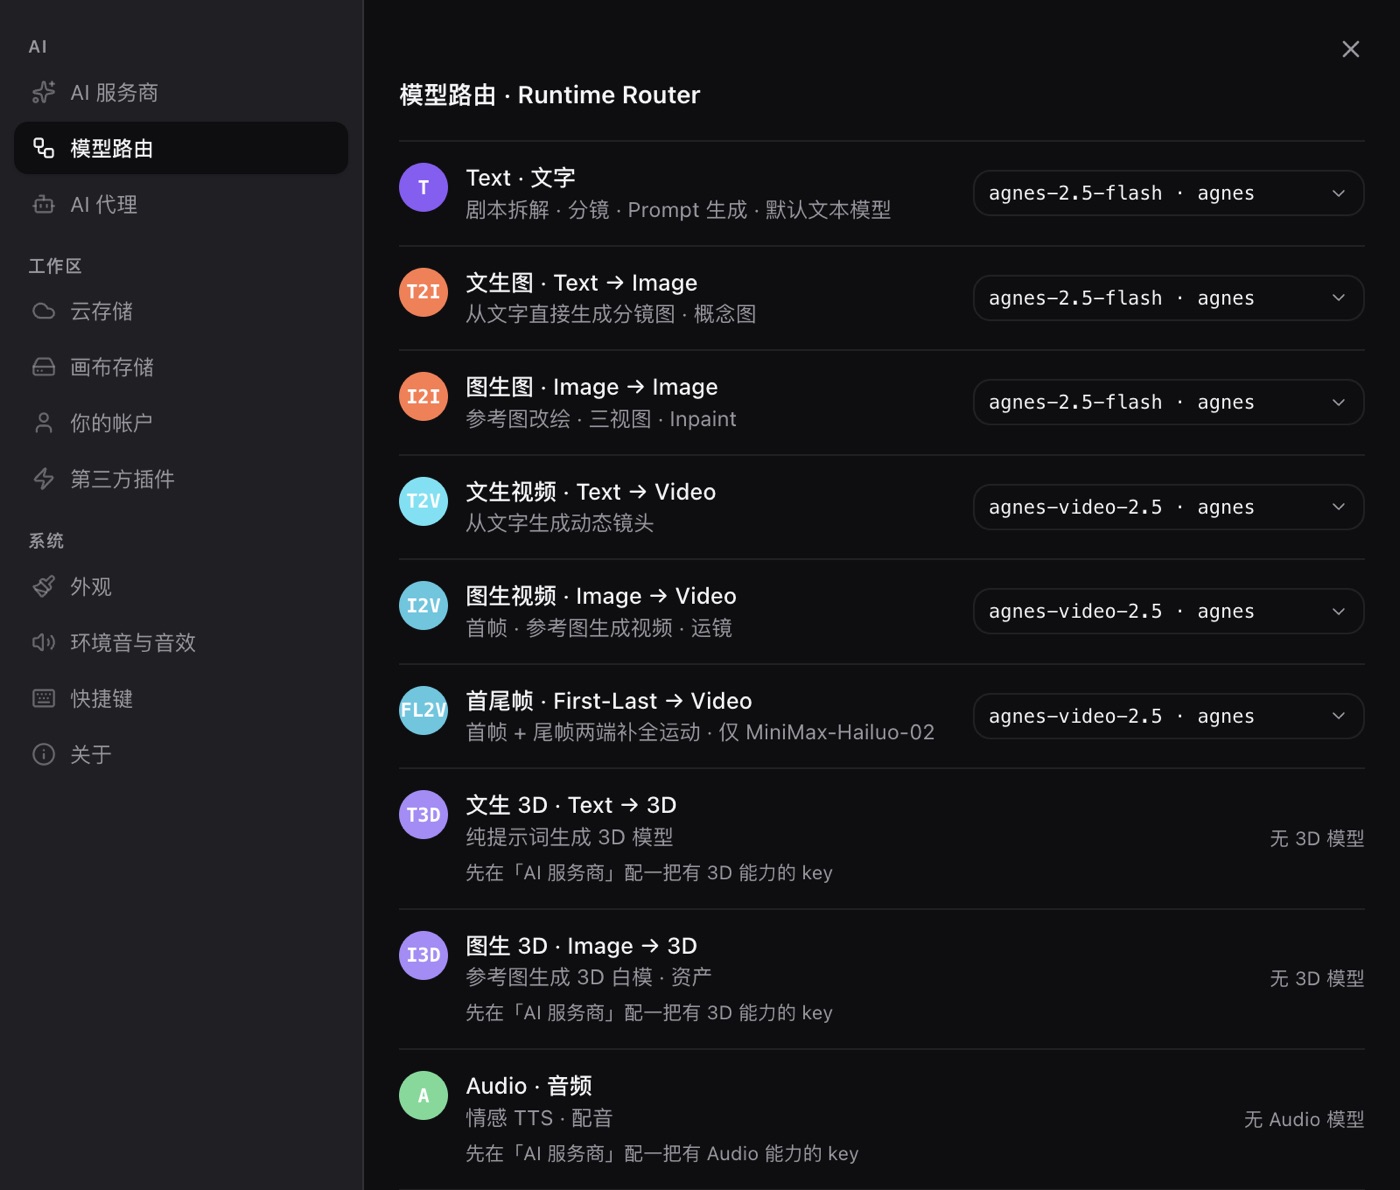
- **草稿用便宜的模型。**用模型路由把"改写提示词、列分镜"指向小模型,只在最终出图时切到贵模型。
- **定期对账。**服务商后台有用量页,本地生成记录能告诉你跑了什么、跑了多少次。
- **别让生成循环空转。**批量任务、循环重试、失败的请求都可能重复计费,跑之前确认循环有终止条件。
- **key 要最小权限。**能用只读就别给全权限。
泄露了怎么办:去服务商后台吊销旧 key,重新生成一把换到设置里。
五、怎么审查任何一个 BYOK 工具
- **key 存本地还是存它服务器上?**桌面端工具存在本机才算 BYOK;网页工具如果明说"你的 key 存在我们这边",信任模型已经变了。
- 是钥匙串加密还是明文?"stored locally" 不等于加密,要看到它用了系统钥匙串或等价机制。
- **它代理流量吗?**一旦代你转发,key 必然经过它的服务器。看实际网络行为,别只看宣传页。
- **是不是开源的?**插件 SDK、manifest 包和插件模板公开且以 MIT 许可发布,插件目录也公开可查;桌面端应用本身尚未开源。
- **权限范围有多大?**插件声明了什么权限、要不要主进程权限、能不能碰文件系统,逐条看;确认卸载后它的密钥会被清掉。
网页版工具还要多问一句:你登录的是谁家的账户?浏览器工具把 key 存在它自己的数据库、自己的保留策略下,这跟桌面端是两种安排。
常见问题
Q:PolyCreator 会把我的 key 传给你们吗?
不会。key 加密后存在本机系统钥匙串里,只在发请求时取出并直接发给你配置的服务商。不代理、不转发、不在服务端保存。
Q:那谁能看到我的 key?
你选的那家服务商,这是 API 调用的固有事实。除此之外就是能操作这台机器的人、能读你文件的人、装在你机器上的插件。
Q:PolyCreator 收我钱吗?
不收。推理费由服务商直接算在你账号上,PolyCreator 不卖模型、不加价、不抽成。
Q:key 泄露了怎么办?
去服务商后台吊销它,重新生成一把换到设置里,旧 key 立刻作废。轮换(rotation)的操作看服务商文档。
Q:用自带 key 会不会比买订阅贵?
看你怎么用。订阅是固定月费、额度用完就停;BYOK 按调用量付费,闲时几乎为零、忙时可能超预期。
Q:我已经有订阅账号,还需要填 key 吗?
走 API 的模型任务用你自己的 key。部分服务商在「设置 → AI 服务商」里带网页登录入口,登录后应用保存本地会话凭据。